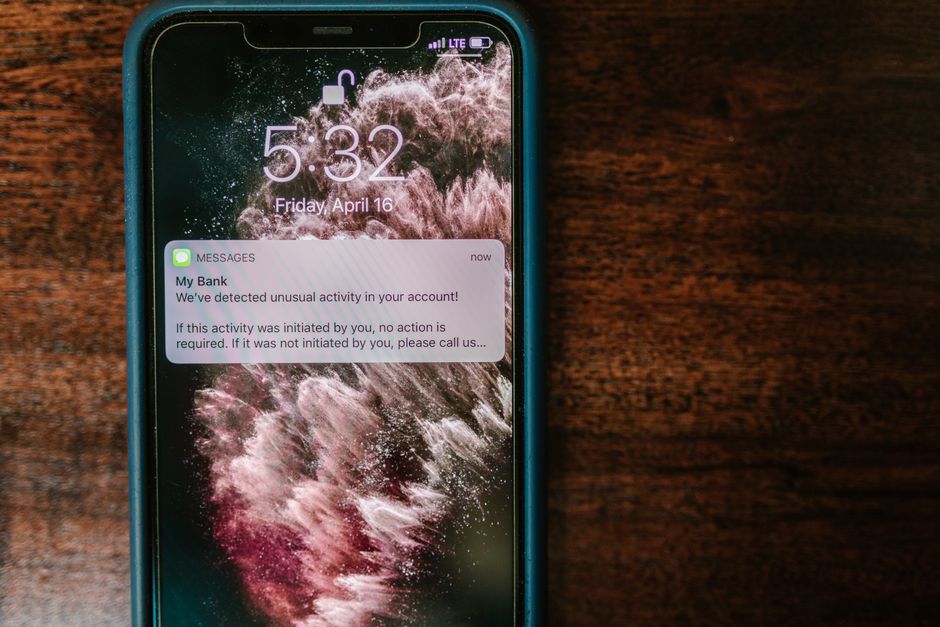
Una panadería de barrio me llamó un martes a las siete de la mañana. El dueño había recibido un mail del «banco» pidiéndole que actualizara los datos de la cuenta empresa. Hizo clic. Puso usuario, clave y el token. Veinte minutos después tenía la cuenta vacía. Cuando llegué, me dijo una frase que escuché mil veces: «pero si el mail tenía el logo del banco». Sí. Tenía el logo. Y también tenía la trampa adentro.
Te lo simplifico: el phishing no se detecta mirando si el mail es lindo. Se detecta mirando el remitente, el link y lo que te piden. Tres cosas. Y si entrenás el ojo, lo cazás en diez segundos.
Qué es el phishing bancario (en criollo)
Es un mail, un WhatsApp o un SMS que se hace pasar por tu banco para que vos mismo le entregues la clave. No hackean el banco. Te hackean a vos. El banco tiene la puerta blindada; el problema es que el estafador te convence de que le abras la tuya.
Lo vi mil veces en el soporte de la fintech. El patrón es siempre el mismo: urgencia, miedo y un link. «Detectamos un movimiento sospechoso». «Su cuenta será bloqueada en 24 horas». «Confirme sus datos para no perder el acceso». Todo apurado. Todo con un botón que dice «Verificar ahora».
Las 5 señales que delatan un mail falso de tu banco
Estas son las que uso con cada pyme que asesoro. Si aparece una sola, desconfiá. Si aparecen dos, borrá el mail.
1. El remitente no es el dominio del banco. Mirá la dirección completa, no el nombre que muestra. Un mail de tu banco nunca sale de @gmail.com, @hotmail.com ni de un dominio raro tipo @banco-seguridad-clientes.net. El nombre visible se puede falsificar; el dominio real, mucho menos.
2. El link no lleva al sitio oficial. Pasá el mouse por encima (sin hacer clic) y mirá la dirección que aparece abajo. Si dice algo como banco-argentina.verificacion.com, ya está: es falso. El dominio real termina en el nombre del banco y punto. Nada de guiones raros ni subdominios extraños.
3. Te piden la clave, el token o el CVV. Esto es sagrado: tu banco NUNCA te pide por mail la contraseña, el token, el PIN de la tarjeta ni el código de seis dígitos. Nunca. Ni por mail, ni por WhatsApp, ni por teléfono. Si te lo piden, es fraude.
4. Hay urgencia y amenaza. «Su cuenta será suspendida». «Tiene 24 horas». «Detectamos un fraude». El apuro es la herramienta número uno del estafador. Te quieren apurado para que no pienses.
5. El saludo es genérico. «Estimado cliente», «Apreciado usuario». Tu banco te conoce: te escribe por tu nombre. Los mails masivos no.
Qué hacer si te llegó uno (paso a paso)
Ordená esto y no improvises:
Primero: no hagas clic en nada. Ni en el link, ni en «darse de baja», ni en el adjunto.
Segundo: no respondas. Responder confirma que tu mail está activo y te llenan de más basura.
Tercero: si querés chequear si el banco te escribió de verdad, abrí la app oficial o entrá al sitio escribiendo la dirección a mano. Nunca desde el link del mail.
Cuarto: reenviá el mail a la casilla de seguridad del banco (cada banco tiene la suya en su web oficial) y después borralo.
Quinto: avisale a tu equipo. Si a vos te llegó, a tu contador o a tu socio también.
Si ya hiciste clic y pusiste los datos
No te castigues. Actuá rápido. Cada minuto cuenta.
Llamá YA al canal oficial de tu banco (el número que figura en el dorso de tu tarjeta o en la app oficial, nunca el de un mail). Pedí que bloqueen las operaciones y cambien las credenciales. Cambiá la contraseña desde otro dispositivo. Y si hubo transferencias, pedí el desconocimiento formal por escrito.
Después revisá el resto de tus cuentas. Si usabas la misma clave en Mercado Pago, en el home banking y en el mail, cambiala en todas. Esto lo vi mil veces: una sola clave repetida y el estafador entra a todo. Si el tema es el acceso a tus cuentas de cobro, acá te dejo cómo blindar Mercado Pago paso a paso.
El error que casi todos cometen: confiar en el logo
El logo se copia y se pega en dos minutos. La estética impecable no dice nada. Lo que dice todo es el dominio del remitente y el destino del link. Ahí está la verdad.
Y hay otro error más grave: pagar sin verificar. Si el mail te pide actualizar datos bancarios para recibir un pago o para pagarle a un proveedor, frená. Esa estafa del proveedor que «cambió el CBU» es prima hermana del phishing. Te explico cómo verificarlo antes de transferir.
Lo que de verdad te protege (y no cuesta casi nada)
El phishing se apoya en dos cosas: que no mires el remitente y que no tengas doble factor. Si activás el doble factor en las cuentas del negocio, aunque caigas en el mail, el estafador no puede entrar. Le falta el segundo paso. El doble factor es el cinturón de seguridad del negocio: ponelo siempre.
Y sumá un gestor de contraseñas. Gratis, simple, y te saca de encima el Excel compartido con la clave 1234. Cada cuenta con su clave única. Si te filtraron una, las demás quedan a salvo.
Una última cosa: capacitá a tu equipo. La mayoría de los fraudes entran por una persona que hace clic. Media hora explicando estas cinco señales te ahorra un dolor de cabeza enorme. Si querés un orden para hacerlo, acá tenés una guía de 30 minutos.
¿Cómo sé si un mail es realmente de mi banco?
Mirá el dominio del remitente completo, no el nombre visible. Si no termina en el dominio oficial del banco, es falso. Y si te pide clave, token o datos de tarjeta, es fraude seguro: tu banco nunca los pide por mail.
¿Qué hago si ya hice clic en el link pero no puse datos?
No pasa nada grave, pero no vuelvas a entrar. Cerrá la página, borrá el mail y avisá a tu equipo. Si el link te pidió descargar algo, pasá un antivirus antes de seguir usando la computadora.
¿El banco me puede pedir el token por teléfono?
No. Nunca. Ni por teléfono, ni por mail, ni por WhatsApp. El token es tuyo y de nadie más. Si alguien te lo pide diciendo que es del banco, cortá y llamá vos al número oficial.
¿Sirve el doble factor para frenar el phishing?
Sí, y es lo más efectivo que podés hacer hoy. Aunque entregues la clave, sin el segundo factor el estafador no entra. Preferí siempre la app de autenticación antes que el SMS.
¿Cómo aviso al banco de un mail sospechoso?
Reenviá el mail a la casilla de seguridad del banco, que figura en su sitio oficial. Después borralo. Nunca uses un link del propio mail para «reportarlo».
¿Qué hago si caí y me vaciaron la cuenta?
Llamá ya al canal oficial del banco, pedí el bloqueo y el desconocimiento formal por escrito. Cambiá todas tus contraseñas desde otro dispositivo y revisá si usabas la misma clave en otras cuentas.
Esta semana, sentate veinte minutos y hacé dos cosas: activá el doble factor en las tres cuentas más importantes del negocio y avisale a tu equipo que el banco nunca pide claves por mail. Con eso ya frenaste el ochenta por ciento de estos intentos. El dato del cliente es prestado, no tuyo. Y tu cuenta empresa también. 🔒
Cada negocio es distinto; tomá esto como guía y, ante un fraude o filtración en curso, contactá los canales oficiales y, si corresponde, hacé la denuncia.

Asesora de pymes, cinco años en el soporte de una fintech. Escribe sobre datos de clientes, antifraude y seguridad del negocio, en criollo.
Mas sobre Lucía Sandoval

Lucía trabajó cinco años en el soporte de una fintech, atendiendo a comercios que se comían fraudes, contracargos y cuentas hackeadas. Vio de todo, y vio que casi siempre se podía evitar. Ahora asesora a pymes y emprendedores para que protejan los datos de sus clientes y la plata del negocio sin volverse locos ni gastar una fortuna. No promete blindajes mágicos: enseña lo que de verdad mueve la aguja. Voz de Negocio Blindado, con asistencia de IA.